Ayer tuvo lugar una masiva caída global de los servicios de Microsoft que afectó a millones de usuarios en 74 países durante más de 24 horas abrió interrogantes entre gobiernos de varios países sobre la necesidad de dejar de depender de las Big Techs. El incidente inició la tarde del jueves 12 de noviembre y se extendió durante todo el viernes 13, paralizando operaciones en empresas, bancos, hospitales y organismos gubernamentales. Outlook y Exchange Online sufrieron las mayores interrupciones, impidiendo el envío y recepción de mensajes. Microsoft Teams y otras aplicaciones de la suite Microsoft 365 dejaron de funcionar o presentaron fallos de conectividad. El asistente Copilot también quedó fuera de servicio para millones de personas.
El reciente apagón en los servicios de Microsoft afectó directamente a una buena parte de los sistemas de información gubernamentales de Brasil. Hasta 2016, los principales sistemas del gobierno eran de código abierto y funcionaban en Linux, pero Temer comenzó a dar preferencia a las Big Techs, dejando a Brasil dependiente de los servicios de grandes corporaciones de EE.UU., como Microsoft. La interrupción de Microsoft afectó a al menos 74 países durante casi 18 horas. Empresas financieras en Japón volvieron a las máquinas de fax. Bancos en Australia advirtieron sobre falsos “reparadores de Microsoft”. Esta semana, el FBI advirtió que los hackers usan una herramienta de IA que robó datos de unas 67.000 personas de firmas financieras surcoreanas.
El apagón global de Microsoft derribó servicios esenciales para los gobiernos de varios países. En Brasil, los organismos públicos y las organizaciones usan estos servicios en áreas críticas. Por eso estoy en la batalla en el Congreso por la PEC de la Soberanía Digital: no podemos seguir siendo rehenes de las Big Techs, dice la diputada federal brasileña Samia Bomfim.
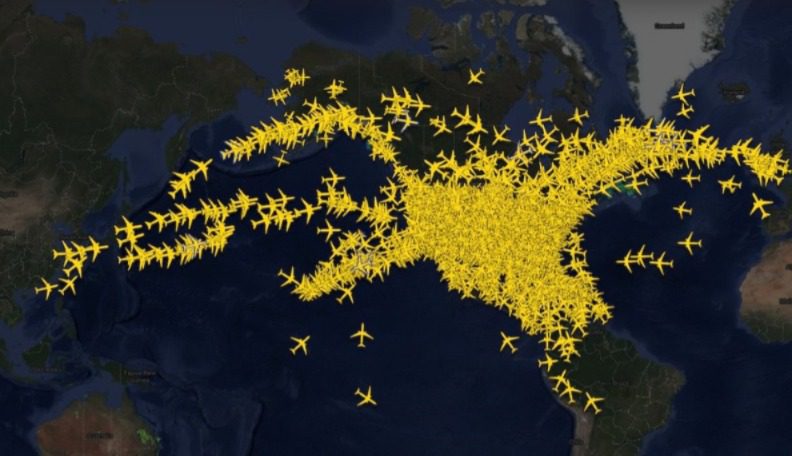
La caída de Microsoft tuvo lugar al mismo tiempo que ayer la FAA (Administración Federal de Aviación de los Estados Unidos por sus siglas en inglés) detuvo los vuelos en todos los aeropuertos de Estados Unidos con más de 3.500 aviones en el aire. Se trató del cierre aeroportuario más largo desde el 11-S. Casi 10.000 vuelos fueron cancelados hasta el momento. Los investigadores no han descartado un ciberataque. Los funcionarios dicen que volverá a ocurrir hasta que se actualice el sistema.
Según la explicación oficial publicada por Microsoft, no se trató de un ciberataque ni de actividad maliciosa. El problema se originó tras un cambio reciente en su infraestructura de red que interactuó con una actualización previa. Esto provocó que varios servidores se apagaran de forma inesperada y transfirieran su carga de trabajo a los equipos restantes, generando un efecto dominó que saturó el sistema. Durante el viernes, la compañía aplicó una solución y fue restableciendo los sistemas por etapas para evitar nuevas sobrecargas, según medios estadounidenses.
Elon Musk reaccionó a la caída de Microsoft Outlook y le aconseja a Satya que ofrezca soluciones de inmediato:
“Sinceramente, ver a Microsoft Outlook caído durante todo un día es de lo más vergonzoso: imagínate ser un gigante del software valorado en un billón de dólares y que tu servidor de correo básico se caiga por completo. Miles de millones de personas y empresas están atascadas mirando pantallas de carga porque las empresas tecnológicas tradicionales pasan más tiempo hinchadas de mandos intermedios que escribiendo código resistente. Si Satya no arregla esto rápido, me está dando muchas ganas de que mi equipo de ingeniería lance X Mail este fin de semana. Lo haremos diez veces más rápido, con cifrado de verdad, inmune a las caídas más básicas, y a ver cómo se lleva por delante la base de usuarios de Outlook antes del lunes por la mañana. A veces simplemente hay que construir uno mismo la alternativa.”
Microsoft en su cuenta oficial publicó la siguiente declaración:
Lamentamos profundamente las interrupciones que este incidente ha causado a nuestros clientes y socios. Sabemos la confianza que depositan en nuestros servicios y nos tomamos esa responsabilidad con suma seriedad. Estamos observando una recuperación generalizada y estabilidad en todos nuestros servicios.
Se trató de un problema técnico no relacionado con ciberseguridad ni con IA / agentes. El incidente se originó por un problema durante una actualización previa de la capacidad de la red que se manifestó tras un cambio reciente en la red. Hemos solucionado el problema de fondo y seguimos restableciendo el servicio para los clientes y regiones restantes.
Dada la magnitud de la demanda, restablecimos los servicios de forma gradual, validando la estabilidad en cada etapa. Aunque esto llevó más tiempo, ayudó a garantizar un restablecimiento estable.
Publicaremos un informe completo del incidente una vez que finalice nuestra revisión.
Asimismo, la cuenta Microsoft Threat Intelligence en X dio a conocer que se observó una campaña activa de phishing que explota la interrupción del servicio de Microsoft 365 el 12 de noviembre. Los mensajes suplantan notificaciones de estado del servicio de Microsoft 365 y hacen referencia al incidente legítimo de Exchange Online EX1550543.
Algunos de los correos electrónicos de phishing detectados por Microsoft el 13 de noviembre afirman falsamente que los mensajes fueron retenidos durante la interrupción y serán eliminados en un plazo de 24 horas, a menos que los destinatarios hagan clic para restaurarlos.
Los asuntos observados siguen el patrón “Interrupción – [código de seis caracteres]”, con nombres de visualización de remitentes que utilizan prefijos específicos de la organización seguidos de “Notificación de Interrupción” o “Estado del Servicio”.
La campaña utiliza tres dominios de remitente, moments-notice[.]com, planetmaison[.]com y newbooker[.]com, con enlaces de seguimiento de clics de SendGrid específicos del destinatario que redirigen a reallifeaccounting[.]com, incluyendo la ruta observada /themelist0.html. Mensajes similares dirigidos a organizaciones en múltiples sectores de EE. UU.
La actividad es consistente con phishing de credenciales, aunque no se ha confirmado la recopilación de credenciales ni la entrega de malware.
Los equipos de seguridad pueden usar Microsoft Defender for Office 365 Threat Explorer y la búsqueda avanzada de Microsoft Defender XDR (EmailEvents, EmailUrlInfo y UrlClickEvents) para identificar mensajes sospechosos, examinar URL incrustadas e investigar clics de usuarios.
Microsoft Defender for Office 365 Safe Links proporciona protección en el momento del clic contra URL maliciosas cuando está configurado correctamente. Las organizaciones deben verificar sus políticas de Safe Links, investigar posibles interacciones de usuarios y confirmar interrupciones de servicio directamente a través del centro de administración de Microsoft 365.